

Varios grupos APT, trabajando en paralelo durante dos semanas, habrían necesitado ese tiempo para lograr el mismo resultado. Un atacante lo hizo en menos de diez horas. Así lo documentó Unit 42, que investigó una intrusión donde el atacante delegó la ejecución táctica a agentes de IA de frontera. Un humano coordinó a esos agentes, pero solo intervino en los puntos de mayor impacto. En total, el ataque combinó más de 50 técnicas de MITRE ATT&CK. Ninguna era nueva, pero se ejecutaron a una velocidad que ningún equipo humano sostiene.
Una arquitectura de agentes de IA coordinada por un humano
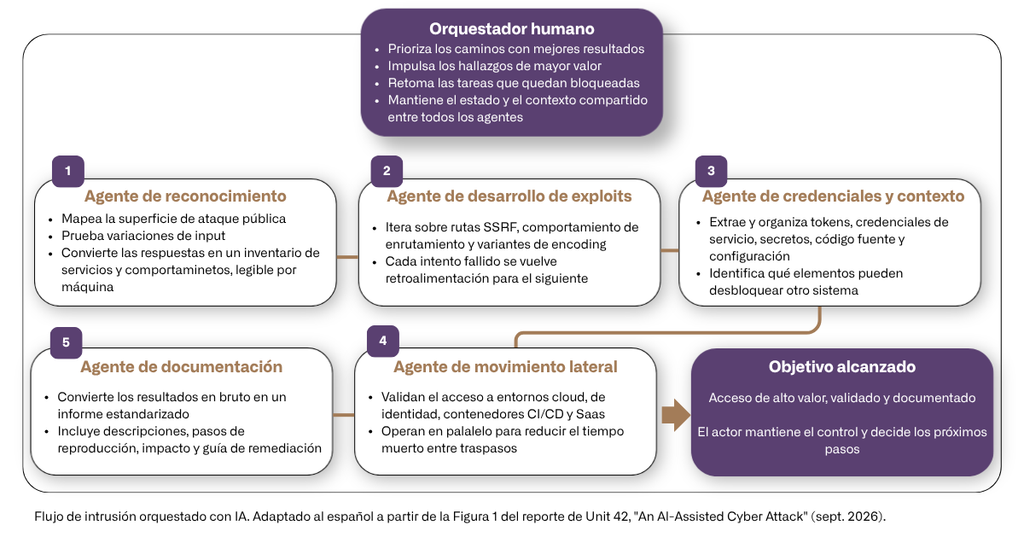
Lo que ejecutó el ataque no fue un modelo respondiendo prompts sueltos. Fue un pipeline de agentes especializados, el mismo patrón de diseño con el que se arman sistemas multiagente legítimos. Por encima de ese pipeline, un orquestador humano definía los objetivos y priorizaba los caminos con mejores resultados. Además, retomaba las tareas que quedaban bloqueadas.
Un agente de reconocimiento mapeó la superficie pública de la organización y convirtió las respuestas del sistema en un inventario de servicios. En el lenguaje de MITRE, es la técnica T1190 de explotación de una aplicación expuesta, junto con AML.T0002 de MITRE ATLAS, reconocimiento automatizado por IA. Después, un agente de desarrollo de exploits iteró sobre rutas SSRF, comportamiento de enrutamiento y variantes de encoding. Cada intento fallido se convertía en retroalimentación para el siguiente, el mismo ciclo de prueba y ajuste de cualquier fuzzer, aplicado con criterio en tiempo real. Ese ciclo abrió la puerta de entrada. Una API pública expuesta.
De las credenciales robadas al movimiento lateral
Un agente de credenciales y contexto recorrió los repositorios de código extrayendo tokens y contraseñas hardcodeadas (T1552.001). Con esos hallazgos, infiltró el gestor de secretos y obtuvo credenciales administrativas maestras (T1555). A partir de ahí, los agentes de movimiento lateral validaron en paralelo el alcance sobre entornos cloud, identidad, CI/CD, contenedores y SaaS. Así redujeron el tiempo muerto entre cada traspaso. También intentaron plantar backdoors en configuraciones de Terraform (T1578), pero los controles de protección de rama lo bloquearon. Fue la única barrera que resistió en todo el reporte. Sin embargo, con las claves cloud que sí lograron robar, terminaron invocando los propios endpoints de IA de la organización como infraestructura para seguir operando (T1078, credenciales válidas robadas).
Un último agente convirtió los resultados en un informe de 80 páginas. Incluyó hallazgos, pasos de reproducción e impacto, la misma estructura de un informe de pentest. Así, documentar la intrusión pasó a ser una fase más del proceso, tan automatizada como el resto.
El diferencial fue la velocidad de ejecución
Lo que distinguió al ataque fue la eficiencia operativa. Se apoyó en técnicas ya catalogadas y ampliamente conocidas, sin un zero-day de por medio. El atacante no necesitó tradecraft de élite. Necesitó, en cambio, ejecutar en paralelo lo que un equipo humano coordina en secuencia, agente por agente. Así evitó la fricción de sincronizar cada etapa entre personas.
Vale la pena matizar el alcance real del caso. Todavía no es un ataque completamente agéntico de punta a punta. Es, más bien, una secuencia de agentes especializados con un humano decidiendo en los tramos de mayor impacto. Ese es el mismo patrón que Unit 42 viene señalando desde hace meses. La firma ya había advertido sobre esto meses atrás, después de evaluar junto con Anthropic un modelo de investigación. En esa evaluación, ambas concluyeron que las capacidades de IA de frontera llegarían a manos de atacantes en un año. Cinco meses después de esa advertencia, este caso es la primera confirmación pública a esta escala.
Los ataques con agentes de IA no son una excepción
El vector que abrió la puerta fueron credenciales hardcodeadas en un repositorio de código. Es exactamente el patrón que ya muestra el resto de la industria. GitGuardian encontró 28,65 millones de secretos nuevos expuestos en repositorios públicos de GitHub durante 2025. Fue un 34% más que el año anterior. Además, GitGuardian midió que los repositorios internos son unas seis veces más propensos a contener credenciales hardcodeadas que los públicos. Ese es justamente el tipo de activo que este atacante recorrió. Sin embargo, encontrar esas credenciales tampoco resuelve el problema por sí solo. El 64% de las que GitGuardian había validado como activas en 2022 seguían siendo explotables en enero de este año.
La velocidad tampoco es exclusiva de este caso. CrowdStrike midió el breakout time promedio de 2025 en 29 minutos, un 65% más rápido que en 2024. Incluso registró un caso de apenas 27 segundos. Gran parte de esa aceleración, según la firma, se debe a los actores de amenaza. Ya incorporaron IA a sus operaciones de forma masiva, y esa actividad creció un 89% interanual. Este ataque tampoco es la excepción dentro de esa tendencia. Es, hasta ahora, la forma más completa en la que se documentó a dónde lleva.
Tres frentes de trabajo
Encontrar esa superficie antes que un atacante requiere monitoreo continuo del entorno expuesto. También exige validación ofensiva real sobre lo que ese monitoreo encuentra. Es el trabajo conjunto de CVM y Red Team.
Encontrar un secreto expuesto tampoco alcanza si el ciclo no se cierra. El dato de GitGuardian sobre credenciales que siguen activas años después de detectadas confirma algo clave. El desafío real está en remediar de verdad, más allá de haberlas detectado. Es el trabajo de Vulnerability Lifecycle Management, que lleva cada hallazgo hasta la remediación verificada.
Contener a la velocidad de un breakout de 29 minutos es otro desafío. Lo mismo pasa con un agente de IA que no espera confirmaciones humanas. Frenar cualquiera de los dos requiere un equipo que ya conozca el entorno antes de que ocurra el incidente. Es el trabajo de Retainer IR.
